Os ataques recentes à infraestrutura crítica revelam uma transformação silenciosa: criminosos e grupos hacktivistas já conseguem manipular processos físicos, comprometer cadeias de suprimentos e ameaçar serviços essenciais sem presença física.
| Em resumo França, 11 e 12 de outubro: cerca de 700 supermercados com refrigeração manipulada remotamente, segundo estimativa do governo francês. Europa, 1º e 2 de novembro: segunda onda em ao menos dez países adicionais e três sites do EFS que armazenam plasma. Nenhum produto sanguíneo perdido. Estados Unidos: Pentágono investiga falhas de agosto em comissariados como suspeita de ataque; CISA, FBI, HHS, USDA e DOT emitem alerta conjunto em 5 de novembro. Exposição: mais de 5.000 dispositivos visíveis na internet, 740 nos EUA e 137 no Brasil. Exposto não significa comprometido. Autoria e uso de IA: reivindicações de NoName057(16) e Z-Pentest não verificadas; sem evidência pública de uso de IA nos ataques. |
A madrugada em que o frio parou
Na manhã de 12 de outubro, funcionários de supermercados franceses abriram as lojas e encontraram congeladores mornos, câmaras frias fora de operação e gôndolas inteiras de produtos que já não podiam ser vendidos. Ninguém havia arrombado portas. Ninguém havia cortado a energia. Durante a madrugada, alguém acessou remotamente os controladores que supervisionam a refrigeração e mudou o que eles deveriam fazer: colocou os equipamentos em modo de degelo e deixou a temperatura subir.
No dia seguinte, o ministro da Economia, Roland Lescure, estimou em cerca de 700 o número de supermercados atingidos, de um universo de aproximadamente 10 mil (La Clé Publique; Unit 42). É uma ordem de grandeza oficial, não um balanço auditado: a Reuters, em reportagem de 29 de outubro, falava em mais de 350 estabelecimentos. O Ministério Público de Paris abriu investigação e mencionou princípios de incêndio (Next). Diversas fontes relatam temperaturas de até 50°C nos equipamentos manipulados.
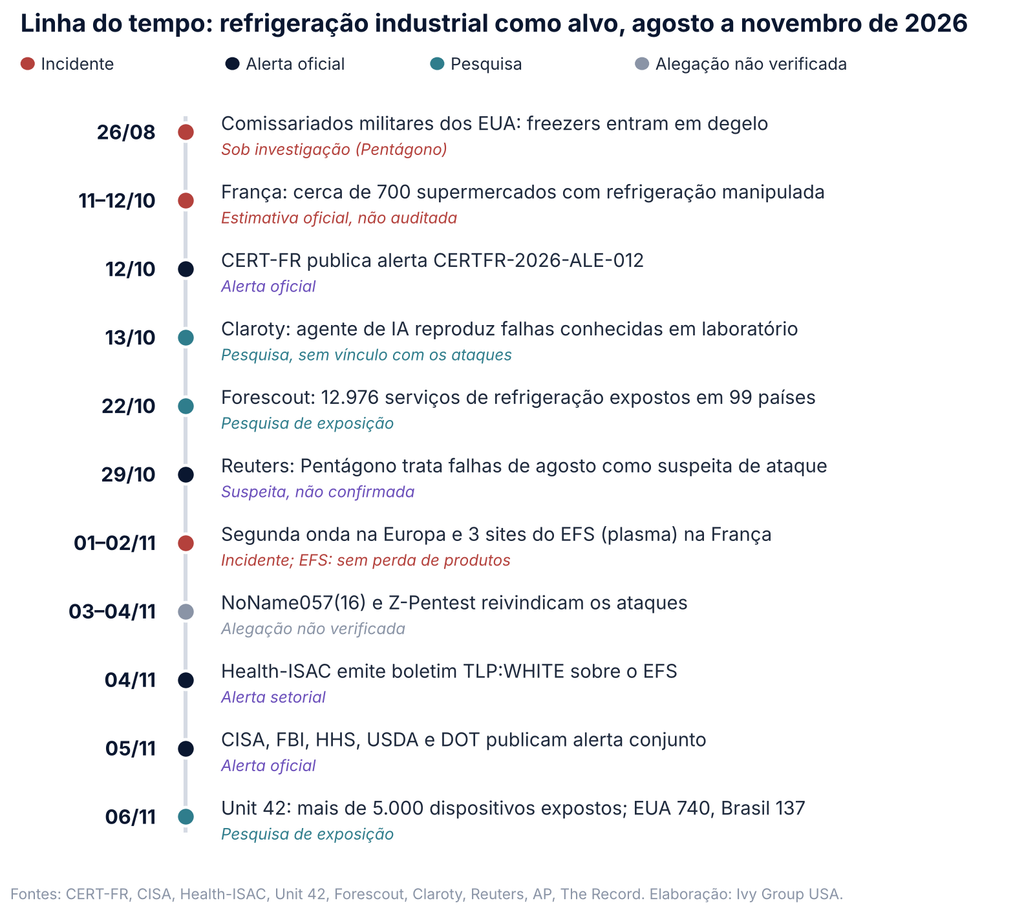
Figura 1. Linha do tempo dos incidentes, alertas e pesquisas citados no artigo.
Três semanas depois, na madrugada de 1º para 2 de novembro, o mesmo padrão reapareceu em supermercados da Bélgica, de Luxemburgo, da Suécia, da Holanda, da Irlanda, da Estônia e de outros países. Na mesma noite, câmaras frias que armazenam plasma do Établissement Français du Sang (EFS), o serviço nacional de sangue da França, tiveram seus limites de temperatura e degelo elevados a níveis extremos. Em 5 de novembro, cinco órgãos federais americanos publicaram um alerta conjunto pedindo que operadores de refrigeração industrial tratassem a ameaça como imediata.
Este artigo reconstrói esses episódios a partir de fontes primárias e verificáveis. A conclusão dispensa exagero: a cibersegurança deixou de ser apenas proteção de dados. O novo campo de risco está na manipulação digital de processos físicos dos quais a economia e a sociedade dependem.
O ataque que não precisou de malware
O detalhe mais perturbador da campanha francesa é a sua simplicidade. Em 12 de outubro, o CERT-FR, equipe nacional de resposta a incidentes vinculada à ANSSI, publicou o alerta CERTFR-2026-ALE-012, atualizado nos dias 13 e 16, relatando numerosos comprometimentos de controladores remotos de refrigeração das famílias Danfoss AK-SM e AK-SC e dos sistemas Copeland e Dixell XWEB. A primeira recomendação do órgão foi simples: retirar essas interfaces da internet.
A Danfoss declarou à imprensa francesa que os equipamentos comprometidos eram modelos obsoletos (AK-SM 800 e AK-SC 355) ou unidades AK-SM 800A sem atualização (Next). A Copeland reconheceu vulnerabilidade em uma geração de controladores XWEB EVO que já atingiu fim de vida e não receberá nova correção (CTOL). A análise da SentinelLABS aponta interfaces administrativas expostas e senhas fracas como denominador comum. Não houve malware, criptografia, roubo de dados ou pedido de resgate (SentinelLABS).
O vetor de acesso inicial ainda não foi confirmado publicamente para todos os casos. A Unit 42, da Palo Alto Networks, registra ampla especulação sobre versões vulneráveis de software e credenciais padrão de fábrica, mas trata isso como hipótese, não como fato estabelecido (Unit 42).
Os atacantes usaram funções legítimas dos próprios equipamentos. Um supervisor de refrigeração define setpoints, programa ciclos de degelo e dispara alarmes para dezenas de balcões e câmaras de uma loja. Quem controla essa interface controla a temperatura.
O atacante não precisa roubar o produto. Basta destruir as condições necessárias para preservá-lo.
A segunda onda e o mapa do dano
Na madrugada de 2 de novembro, o padrão chegou ao varejo do norte da Europa. A Ahold Delhaize e a Colruyt relataram um incidente que afetou freezers e geladeiras em dezenas de lojas na Bélgica e em Luxemburgo (CNBC). O Carrefour Bélgica falou em 15 de suas mais de 700 lojas, com impacto muito limitado. A IKEA confirmou uma loja em Mons. Na Suécia, a Coop reportou seis ou sete lojas, e uma unidade ICA Kvantum em Sjöbo informou que seus equipamentos haviam sido ajustados para 50°C, embora a ICA não tenha confirmado ataque cibernético em nível corporativo (The Hacker News; AP via ABC News). A Sabcobel, que mantém a refrigeração da Delhaize, descreveu o mecanismo: os evaporadores foram colocados em modo de degelo, exatamente como na França (Euronews).
A Unit 42 consolida a segunda onda em pelo menos dez países adicionais e algo entre 100 e 115 estabelecimentos. As contagens variam entre fontes e devem ser lidas como estimativas. O Ministério Público federal belga abriu investigação criminal, e o comissário europeu de Agricultura e Alimentação, Christophe Hansen, classificou os ataques como tentativa deliberada de perturbar a cadeia de abastecimento e minar a confiança do consumidor, ressalvando que a segurança alimentar do bloco não estava em risco (The Next Web).
Até esta data, não há cifra consolidada e auditada de perdas da campanha. A Associated Press descreveu o prejuízo da segunda onda como da ordem de milhões de euros em alimentos descartados. Convém evitar uma confusão que já aparece em parte da cobertura: a estimativa da Ahold Delhaize de redução de € 200 milhões a € 250 milhões em vendas no quarto trimestre refere-se a um incidente de TI distinto, ocorrido em outubro, que tirou sistemas do ar na Europa e nos Estados Unidos (SecurityWeek). Não é custo da manipulação de geladeiras. Serve, porém, como referência do tamanho que um incidente operacional pode atingir no varejo alimentar.
Plasma a menos 30 graus, limites em níveis extremos
O caso que muda a natureza da conversa é o do EFS. Na noite de 1º para 2 de novembro, um incidente de cibersegurança em um fornecedor de equipamentos de refrigeração alterou os parâmetros de câmaras frias em três sites da instituição. Segundo o próprio EFS, os limites de temperatura e de degelo foram elevados a níveis extremamente altos. O semanário Le Canard enchaîné, que revelou o caso, afirmou que a temperatura normal de menos 30°C teria sido reprogramada para até 110°C; o número é da publicação, não de comunicado oficial (AP via ABC7).
As câmaras armazenavam bolsas de plasma destinadas a transfusão e plasma para fabricação de medicamentos. O fornecedor identificado pela imprensa é a Coolworld, que atribuiu a vulnerabilidade a um componente de terceiro, fora de seu controle direto. O EFS informou que não foi alvo direto, que seus sistemas de monitoramento e alarme detectaram rapidamente as anomalias e que os produtos foram transferidos ou protegidos. A instituição declarou que nenhuma consequência sanitária foi identificada, que nenhum produto sanguíneo foi perdido e que coleta e distribuição seguiram sem interrupção (The Record; BleepingComputer). O Ministério da Saúde informou que o acesso remoto aos sistemas afetados foi desativado e que a apuração segue com a ANSSI (Fox Business).
É preciso ser exato. Segundo todas as fontes oficiais disponíveis, não houve perda de sangue ou plasma nem dano a pacientes. O que houve foi a demonstração de que um ataque à cadeia de suprimentos tecnológica pode alcançar o estoque de um insumo médico crítico, e de que o fator decisivo foi um controle independente: alarme, monitoramento e pessoas prontas para agir. O Health-ISAC emitiu boletim TLP:WHITE em 4 de novembro recomendando segregar controladores de refrigeração das redes hospitalares e treinar equipes para assumir controle manual dos equipamentos (Health-ISAC/AHA).
A lição de governança é direta: o EFS não foi atacado em sua rede. Foi alcançado pelo ecossistema de um prestador.
Washington trata o frio como risco intersetorial
Em 29 de outubro, a Reuters revelou que o Pentágono trata como suspeita de ataque cibernético uma série de falhas em freezers de comissariados militares ocorrida no fim de agosto, mais de seis semanas antes da onda francesa. Ao menos seis comissariados foram afetados; em Fort Huachuca, no Arizona, a base informou em 26 de agosto que o freezer havia entrado em modo de degelo e aquecido os alimentos (Reuters via Taiwan News). O Pentágono limitou-se a dizer que uma unidade do Cyber Command trabalha com parceiros interagências e forças de segurança. A Nextgov/FCW relatou, com base em duas fontes, que autoridades suspeitam de atores ligados ao Irã (Nextgov). Nada disso foi confirmado oficialmente. Trata-se de investigação, não de conclusão.
Uma semana depois, em 5 de novembro, CISA, FBI, HHS, USDA e Departamento de Transportes publicaram o fact sheet US Government Partners Urge Hardening Industrial Refrigeration and Cold Chain Monitoring Systems, classificado como TLP:CLEAR (PDF no IC3). O documento descreve atividade maliciosa global contra controladores eletrônicos de temperatura e sistemas comerciais de refrigeração em varejo alimentar e armazenagem a frio. Cita bypass de autenticação, injeção arbitrária de código e configurações fracas como caminhos de exploração, e alerta que invasores podem forçar ciclos contínuos de aquecimento ou degelo, com risco de perda de estoques, dano a equipamentos e incêndio. Não nomeia fabricantes, vulnerabilidades específicas nem autores.
O dado mais relevante para conselhos é a composição dos signatários: saúde, agricultura e transportes ao lado das agências de segurança. Os setores mencionados incluem Saúde e Saúde Pública, Químico, Alimentação e Agricultura e Sistemas de Transporte. Chris Butera, diretor executivo assistente interino de cibersegurança da CISA, resumiu a orientação: toda organização que depende de refrigeração e de sistemas de monitoramento deve presumir que pode ser alvo (Help Net Security). A recomendação central não tem nada de sofisticado: tirar os controladores da internet, isolá-los da rede corporativa, aplicar atualizações, trocar credenciais padrão e monitorar a temperatura de forma independente do controlador.
O mapa da exposição: Brasil e Estados Unidos no radar
Publicada em 6 de novembro, a análise da Unit 42 identificou, entre 5 e 6 de novembro, mais de 5.000 dispositivos expostos à internet de fabricantes citados no alerta do CERT-FR. Os Estados Unidos lideram, com 740, seguidos por China (625), Itália (370), Alemanha (262), França (234), Espanha (220), Grécia (177), Turquia (153) e Brasil (137) (Unit 42).
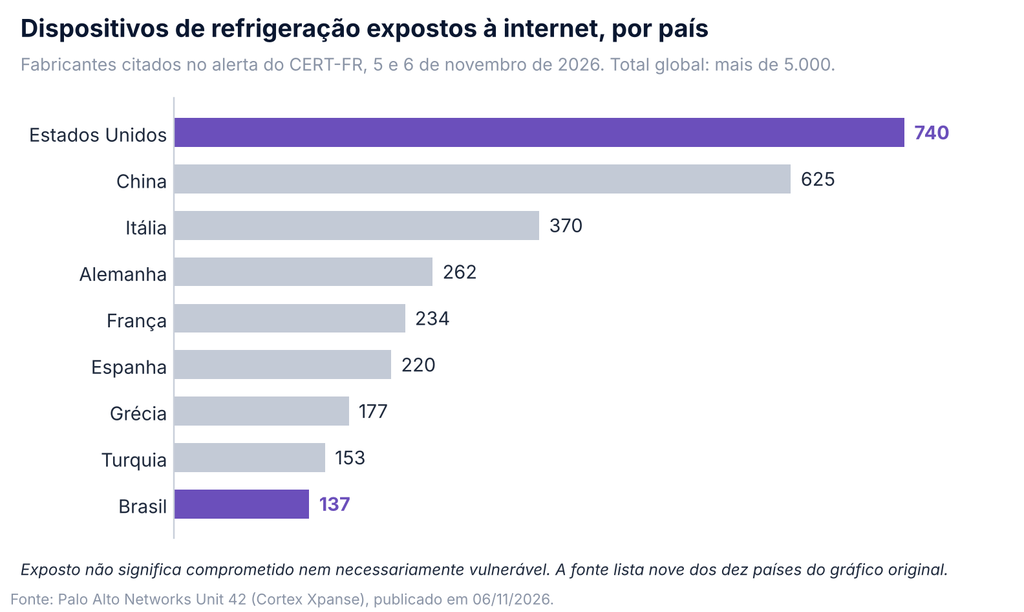
Figura 2. Dispositivos expostos por país (Unit 42). Exposição não equivale a comprometimento.
Três ressalvas são indispensáveis. Primeira: dispositivo exposto não significa dispositivo comprometido, nem necessariamente vulnerável, advertência feita pela própria Unit 42. Segunda: a contagem cobre fabricantes específicos, uma janela de dois dias e apenas o que é visível por varredura externa. Terceira: a exposição reage rapidamente a crises. Na França, os dispositivos expostos caíram de 1.853 (1º a 15 de outubro) para 316 (1º a 6 de novembro). A Censys mediu queda de 71% nos painéis Danfoss StoreView franceses entre 11 e 14 de outubro, em grande parte porque operadores desconectaram os equipamentos em vez de corrigi-los (Infosecurity Magazine).
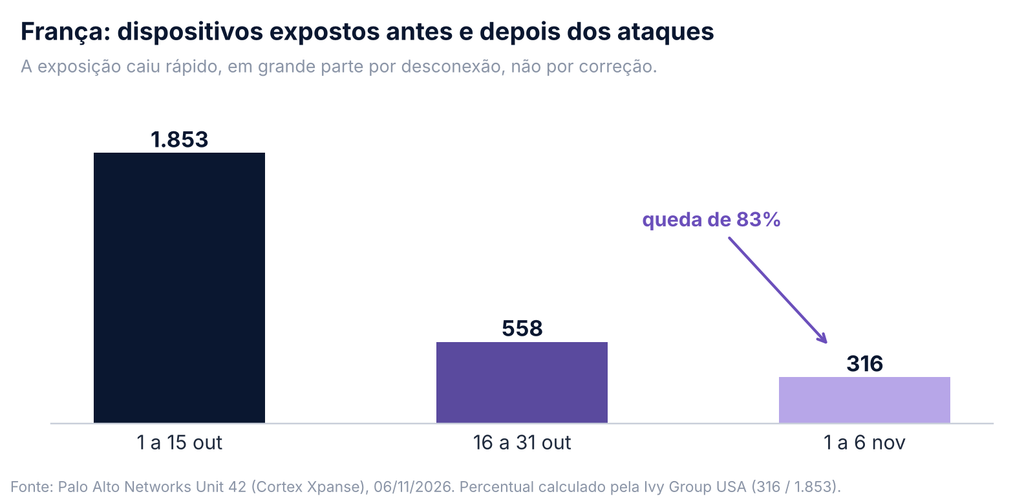
Figura 3. Queda da exposição na França após a primeira onda (Unit 42).
Em escopo mais amplo, a Forescout Vedere Labs registrou 12.976 observações de serviços de gestão de refrigeração expostos em 6.017 endereços IP de 99 países e territórios, com cerca de 80% dos serviços Danfoss StoreView observados rodando firmware antigo potencialmente afetado por falhas conhecidas (Forescout). Observação de serviço não equivale a equipamento físico.
Não há confirmação pública de que a campanha europeia tenha atingido supermercados, frigoríficos ou hemocentros brasileiros. Também não há confirmação de que os casos americanos tenham a mesma origem dos europeus. O que existe é o mesmo modelo de exposição: controladores acessíveis pela internet, mantidos por terceiros, com ciclos de vida longos.
Cyber war? Reivindicação não é atribuição
Entre 3 e 4 de novembro, os grupos pró-Rússia NoName057(16) e Z-Pentest reivindicaram os ataques em vídeo e em mensagens no Telegram, depois apagadas. O NoName teria divulgado uma amostra de credenciais supostamente ligadas à Danfoss. Nenhuma dessas alegações foi verificada de forma independente (Cybernews; Unit 42).
Três camadas precisam ser separadas. A reivindicação é uma declaração pública, muitas vezes oportunista, feita para ganhar visibilidade. A atribuição técnica exige evidência forense: infraestrutura, ferramentas, credenciais, telemetria. A comprovação de patrocínio estatal exige ainda mais, um vínculo demonstrado entre o operador e um Estado. Nos ataques de refrigeração de 2026, apenas a primeira camada é pública.
O contexto explica por que a hipótese russa é tratada como plausível. A SentinelLABS lembra que o Departamento de Justiça americano atribuiu ao grupo CARR um incidente em uma processadora de carnes em Los Angeles em 2024, e que grupos alinhados à Rússia já haviam reivindicado ataques a refrigeração. Ainda assim, a mesma análise conclui que a autoria permanece em aberto e adverte que um método comum contra uma superfície de ataque comum é evidência fraca de autor comum (SentinelLABS). A suspeita sobre o Irã refere-se apenas aos casos americanos e é descrita como provisória.
Chamar isso de guerra cibernética no sentido militar seria impreciso. O que os fatos sustentam é algo mais incômodo: uma zona cinzenta em que atores de baixa sofisticação, com ou sem tutela estatal, conseguem produzir efeitos físicos, econômicos e psicológicos em larga escala a um custo baixíssimo. Para governos, a distinção entre criminoso, hacktivista e proxy importa para a resposta diplomática. Para o operador da câmara fria, o controle que falta é o mesmo.
Inteligência artificial: o que se sabe e o que não se sabe
Não há evidência pública de que inteligência artificial tenha sido usada nesses ataques. Nenhuma autoridade, fabricante ou vítima afirmou isso, e a cobertura especializada registra a ausência de vínculo (Axios).
O que existe é um experimento que altera o cálculo de risco. Em relatório de 13 de outubro, a Claroty Team82 mostrou que um agente de programação com IA, guiado por pesquisadores e alimentado apenas com firmware público e descrições de três vulnerabilidades já divulgadas no Danfoss AK-SM 800A, obteve acesso root a um equipamento de laboratório em cerca de 28 minutos, com custo aproximado de US$ 6 em uso do modelo. As falhas já haviam sido corrigidas pelo fabricante no firmware R4.3.1, e a própria Claroty registra que o caminho efetivamente usado na França não foi estabelecido (Cybernews).
A conclusão é desconfortável para quem concentra orçamento em ameaças exóticas. A IA encurta o intervalo entre a divulgação de uma falha e sua exploração prática, mas os ataques de 2026 entraram por portas abertas havia anos: interface na internet, firmware desatualizado, senha padrão, acesso de manutenção compartilhado. Estamos concentrando investimentos contra o adversário mais sofisticado enquanto deixamos o termostato conectado à internet?
Como um comando digital vira dano físico
Para executivos, o mecanismo cabe em uma frase: o controlador industrial faz exatamente o que lhe mandam, e ninguém está olhando às três da manhã.
Em lojas e centros de distribuição, um supervisor central conversa com controladores de campo, muitas vezes por protocolos industriais como o Modbus, que não foram desenhados com autenticação forte. Quando a interface administrativa desse supervisor está acessível pela internet, protegida por senha fraca ou rodando firmware com falhas conhecidas, o invasor não precisa de exploit inédito. Basta alterar setpoints, estender ciclos de degelo ou silenciar alarmes. Nos termos do MITRE ATT&CK for ICS, o padrão relatado publicamente é compatível com Internet Accessible Device (T0883) e uso de credenciais padrão ou válidas (T0812, T0859) como acesso, seguidos de Modify Parameter (T0836) e Manipulation of Control (T0831), com impactos de Damage to Property (T0879) e Loss of Productivity and Revenue (T0828). Esse mapeamento é inferência analítica a partir de relatos públicos, não conclusão forense oficial.
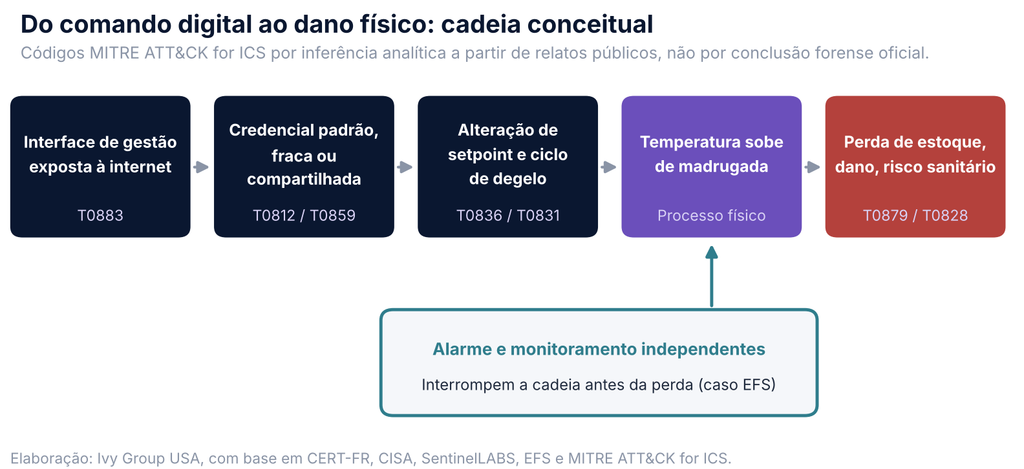
Figura 4. Cadeia conceitual de um ataque digital com consequência física.
Dois fatores ampliam o dano. O primeiro é a escala: redes varejistas e prestadores gerenciam centenas de lojas com o mesmo modelo de acesso, e uma credencial de manutenção compartilhada pode abrir muitas portas ao mesmo tempo. O segundo é o horário: as alterações ocorreram de madrugada, quando há menos gente para reagir. O caso do EFS mostra o contraponto: monitoramento independente e resposta humana rápida transformaram um incidente potencialmente grave em um evento sem perdas.
O padrão não se limita à refrigeração. Em 30 de julho, FBI e EPA alertaram que concessionárias de água e esgoto em ao menos sete estados americanos haviam relatado incidentes desde 27 de julho, envolvendo controladores lógicos programáveis Rockwell MicroLogix 1100 e 1400 expostos à internet, com efeitos como perda de pressão e alagamento (FBI/IC3). Na janela de 26 de outubro a 9 de novembro, os demais incidentes relevantes em infraestrutura crítica que pudemos verificar, como o que levou a Secretaria de Saúde de Mato Grosso a suspender sistemas em 1º de novembro mantendo urgência e regulação em operação (Convergência Digital), atingiram sistemas de TI, não processos físicos.
A segurança digital deixou de terminar no datacenter. Agora alcança o ambiente físico.
O problema invisível: quem é dono do controlador?
A pergunta mais difícil que esses incidentes impõem não é técnica. É de responsabilidade. Na maioria das empresas, o controlador de refrigeração não está no inventário de TI, não passa pelo SOC, não entra no programa de gestão de vulnerabilidades e é mantido por um terceiro com acesso remoto próprio. A área de facilities enxerga o equipamento como ativo físico; a segurança da informação, quando enxerga, vê um endereço IP. O contrato com o prestador raramente define quem atualiza o firmware, quem troca credenciais, quem monitora o acesso e quem responde de madrugada.
Foi nesse vácuo que os ataques de 2026 aconteceram. A convergência entre TI, TO, IoT e IIoT não é tendência futura: ela já está no corredor de congelados. A governança, em muitos casos, ainda não chegou lá.
Do incidente ao balanço: quantificando o risco
Esse risco raramente aparece no relatório ao conselho porque não se parece com vazamento de dados. Mas tem tradução financeira direta: descarte de estoque perecível, ruptura de gôndola, receita perdida, dano a compressores e evaporadores, horas de técnicos, penalidades contratuais, exposição regulatória sanitária e reputação. Na saúde, entra um componente que não admite arredondamento: a segurança do paciente.
O FAIR (Factor Analysis of Information Risk) permite transformar essa narrativa em números defensáveis sem inventar valores. A frequência de eventos de perda é estimada a partir da exposição real (quantos controladores estão acessíveis, com que firmware, sob qual modelo de acesso de terceiros) e da atividade de ameaça observada. A magnitude combina perdas primárias, como estoque descartado por loja ou câmara, horas de reparo e substituição de equipamentos, com perdas secundárias, como resposta regulatória, contratos e reputação. Cada premissa deve ser documentada e calibrada com dados da própria empresa: valor médio de estoque refrigerado por unidade, tempo médio de detecção fora do horário comercial, número de sites atendidos por um mesmo prestador. Com isso, o CISO deixa de pedir orçamento para “segurança OT” e passa a demonstrar quanto cada controle reduz a perda anualizada esperada.
O que os conselhos precisam exigir
Para conselheiros e CEOs, o primeiro passo é reconhecer que sistemas de controle físico são risco de negócio, não detalhe de manutenção. Eles devem entrar no apetite de risco, no plano de continuidade e no reporte periódico ao conselho, com métricas de exposição e cenários quantificados.
Para CISOs, a prioridade é visibilidade: inventário de ativos OT e IoT, monitoramento contínuo da superfície externa, inclusão desses ativos na gestão de vulnerabilidades e no SOC, e inteligência de ameaças que acompanhe alertas como os do CERT-FR, da CISA e do Health-ISAC. O NIST CSF 2.0, o NIST SP 800-82 e a IEC 62443 oferecem o vocabulário comum.
Para COOs e gestores industriais, o controle que salvou o plasma do EFS deve virar regra: monitoramento de temperatura e alarmes independentes do controlador principal, procedimentos de operação manual, testes de contingência e equipes de plantão treinadas para agir fora do horário.
Para gestores de fornecedores, o acesso remoto de manutenção precisa sair do improviso: gateway seguro com autenticação multifator, credenciais únicas por técnico e por site, registro de sessões, cláusulas contratuais de atualização e de notificação de incidentes, e avaliação periódica proporcional ao risco.
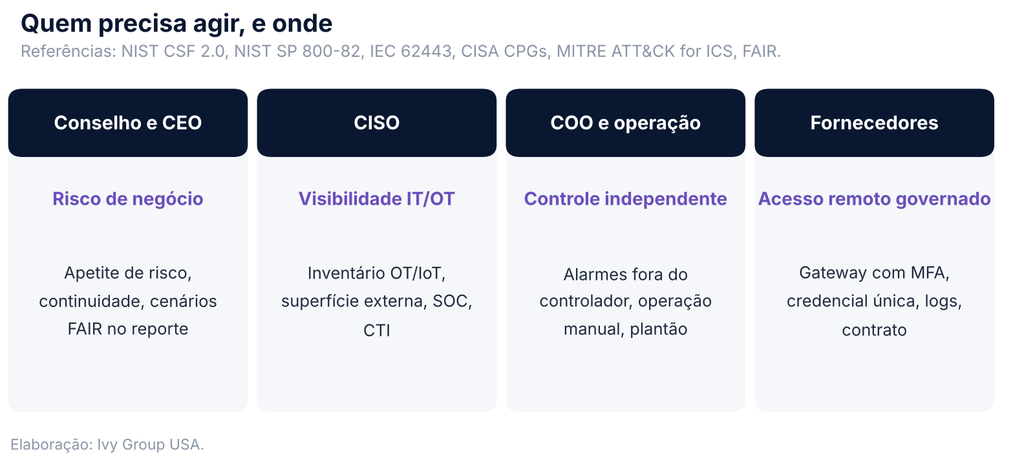
Figura 5. Responsabilidades por nível executivo.
Cinco perguntas que todo conselho deveria fazer ao CISO esta semana:
- Quantos controladores de processos físicos da empresa estão acessíveis pela internet hoje, e quem verificou?
- Quais fornecedores têm acesso remoto a esses sistemas, com que credenciais e com que registro?
- Se um controlador for manipulado às três da manhã, quem é alertado, em quanto tempo e por qual canal independente?
- Qual é a perda anualizada estimada para um cenário de manipulação simultânea em múltiplos sites, e com quais premissas?
- Quais equipamentos estão em fim de vida, sem correção disponível, e qual é o plano de substituição?
O frio como indicador
Nenhuma bolsa de plasma foi perdida na França. Esse é o fato mais importante e o mais fácil de esquecer. Ele mostra que a defesa funcionou onde havia controle independente, monitoramento ativo e pessoas preparadas. Mostra também que a margem foi pequena.
Os ataques de 2026 não exigiram malware, não pediram resgate e não roubaram um único registro. Exploraram o que estava exposto e usaram funções legítimas para produzir dano físico em escala.
O próximo incidente crítico pode não começar com um ransomware. Pode começar com uma temperatura alterada.
O objetivo deste texto não é provocar medo. É registrar, com evidências, que a próxima crise cibernética pode começar no software e terminar no mundo físico. As empresas que tratarem o controlador de temperatura com a mesma seriedade que o servidor de dados estarão do lado certo dessa história.
Referências documentais
- CERT-FR/ANSSI. Alerta CERTFR-2026-ALE-012, 12/10/2026 (atualizado em 13 e 16/10). https://cert.cyber.gouv.fr/alerte/CERTFR-2026-ALE-012
- CISA, FBI, HHS, USDA, DOT. US Government Partners Urge Hardening Industrial Refrigeration and Cold Chain Monitoring Systems, 05/11/2026. https://www.cisa.gov/resources-tools/resources/us-government-partners-urge-hardening-industrial-refrigeration-and-cold-chain-monitoring-systems | https://www.ic3.gov/CSA/2026/261105.pdf
- Palo Alto Networks Unit 42. Turning Up the Heat: Inside the Attacks on Europe’s Refrigeration System, 06/11/2026. https://unit42.paloaltonetworks.com/europes-refrigeration-systems-attacks/
- Health-ISAC. TLP:WHITE Threat Bulletin: Alleged Attack on French Blood Establishment (EFS), 04/11/2026. https://www.aha.org/h-isac-green-reports/2026-11-04-h-isac-tlp-white-threat-bulletin-alleged-attack-french-blood-establishment-efs
- SentinelLABS. Defrost and Disrupt: An Assessment of Europe’s Refrigeration Attacks, 11/2026. https://www.sentinelone.com/labs/defrost-and-disrupt-an-assessment-of-europe-s-refrigeration-attacks/
- Forescout Vedere Labs. Cold Chain, Open Control, 22/10/2026. https://www.forescout.com/blog/cold-chain-open-control-exposed-refrigeration-systems-reveal-global-risk/
- FBI e EPA. PSA I-073026-PSA, 30/07/2026. https://www.ic3.gov/PSA/2026/PSA260730.pdf
- The Record. French blood service hit by Europe-wide cyberattacks on refrigeration, 11/2026. https://therecord.media/france-cyberattack-blood-refrigeration
- Associated Press (via ABC7). Cyberattack hits French blood bank site but no blood products are compromised, 04/11/2026. https://abc7news.com/story/cyberattack-hits-french-blood-bank-site-no-products-are-compromised/20015587/
- Reuters (via Taiwan News). Pentagon treating military base freezer malfunctions as suspected hack, 29/10/2026. https://taiwannews.com.tw/en/news/6468179
- Nextgov/FCW. Officials suspect Iran in series of cyberattacks on military base freezers, 10/2026. https://www.nextgov.com/cybersecurity/2026/10/officials-suspect-iran-series-cyberattacks-military-base-freezers/416934/
- The Hacker News. New Wave of Refrigeration Cyberattacks Hits Supermarkets Across Europe, 03/11/2026. https://thehackernews.com/2026/11/second-wave-of-cyberattacks-hits.html